ASOS ส่งแจ้งเตือน HACKED ภัยที่ต้องระวังคือข้อความถัดไป
ASOS ซึ่งระบุว่ามีลูกค้าที่ใช้งานอยู่ 16.5 ล้านราย ยืนยันว่ามีการส่งข้อความแจ้งเตือนลูกค้าโดยไม่ได้รับอนุญาต แปลว่าข่าวนี้เกิดกับร้านออนไลน์ขนาดใหญ่ แต่ตัวเลขลูกค้าทั้งหมดไม่ใช่จำนวนผู้เสียหาย ตามประกาศ ASOS เหตุเกิดวันที่ 6 ตุลาคม 2026 และผู้ใช้เห็นข้อความ “ASOS HACKED” จากแอปจริง ตามรายงาน BBC
ชื่อและข้อมูลติดต่ออาจถูกเข้าถึง แต่ ASOS บอกว่ายังไม่เชื่อว่าข้อมูลบัตรชำระเงินหรือรหัสผ่านได้รับผลกระทบ ตามคำชี้แจงบริษัท สำหรับคนช้อปออนไลน์ ประเด็นจึงอยู่ที่การแยกข้อความจริงออกจากข้อความหลอก โดยเฉพาะช่วงที่เรากำลังกังวลและอยากรีบแก้บัญชีให้ปลอดภัย
สรุป 30 วินาที: เกิดอะไรขึ้น
ASOS เป็นร้านแฟชั่นออนไลน์จากสหราชอาณาจักร และกำลังสอบสวนกิจกรรมที่ไม่ได้รับอนุญาตในแพลตฟอร์มภายนอกซึ่งใช้สื่อสารกับลูกค้า บริษัทระบุว่าจำกัดการเข้าถึงระบบแจ้งเตือนทันที พร้อมทำงานกับผู้เชี่ยวชาญและหน่วยงานที่เกี่ยวข้อง ตามประกาศผ่าน RNS หรือช่องทางเผยแพร่ข่าวบริษัทให้นักลงทุนรับทราบ
BBC รายงานว่าข้อความเริ่มปรากฏประมาณ 16:00 น. เวลาไทย แปลว่าเป็นช่วงบ่ายของบ้านเรา โดยแปลงจากเวลาประมาณสิบโมงเช้า BST ที่รายงาน BBC ระบุ ข้อความมุ่งถึงทีมดูแลข้อมูลส่วนบุคคลและทีมไอทีของ ASOS พร้อมคำขู่ว่าจะเปิดเผยข้อมูลและลิงก์ออกไปภายนอก ตามข่าวเดียวกัน
สิ่งที่บริษัทรับรองในตอนนี้คือเว็บไซต์และแอปยังทำงานตามปกติ แต่บริษัทใช้คำว่าข้อมูลส่วนบุคคลพื้นฐาน “อาจ” ถูกเข้าถึง ตามประกาศ ASOS จึงต้องแยกการซื้อของได้ตามปกติ ออกจากคำถามว่าข้อมูลลูกค้าปลอดภัยแค่ไหน
ศูนย์ความมั่นคงปลอดภัยไซเบอร์แห่งชาติของสหราชอาณาจักร หรือ NCSC แนะนำให้ลูกค้า ASOS ถือว่าตนเองอาจได้รับผลกระทบ แม้ไม่ได้รับแจ้งเตือนก็ตาม ตามคำแนะนำ NCSC นี่เป็นแนวทางระวังตัว ไม่ใช่หลักฐานว่าข้อมูลลูกค้าทุกคนรั่วแล้วครับ
ทำไมเรื่องนี้เกี่ยวกับคุณ
ASOS ระบุเองว่ามีลูกค้าในกว่า 100 ตลาด แปลว่าธุรกิจไม่ได้จำกัดอยู่ในประเทศเดียว ตามประกาศบริษัท แต่แหล่งข่าวที่ใช้ในบทความนี้ไม่ได้ระบุประเทศไทย เราจึงยังยืนยันไม่ได้ว่ามีลูกค้าในไทยได้รับข้อความหรือมีข้อมูลถูกเข้าถึง
ถึงคุณใช้แอปแฟชั่นอื่น หรือคุ้นกับ Shopee และ Lazada มากกว่า ก็หยิบบทเรียนเรื่องการตรวจข้อความไปใช้ได้ การยกชื่อแอปเหล่านี้เป็นตัวอย่างชีวิตประจำวัน ไม่ได้หมายความว่าเกี่ยวข้องกับเหตุ ASOS ขั้นตอนระวังลิงก์และแยกรหัสผ่านเป็นคำแนะนำที่ NCSC ให้กับผู้ใช้บัญชีออนไลน์
คนทำงานอาจเห็นข้อความระหว่างประชุม นักเรียนอาจเห็นตอนพักเรียน ส่วนเจ้าของร้านอาจกำลังตอบลูกค้า ความเร่งรีบแบบนี้ทำให้การหยุดตรวจต้นทางเป็นขั้นตอนที่ควรเตรียมไว้ก่อน โดย BBC แนะนำให้เข้าเว็บไซต์ ASOS โดยตรง เพื่ออ่านความคืบหน้า แทนการตามลิงก์ในข้อความแปลก
การเห็นแจ้งเตือนดังกล่าวไม่ได้แปลว่ามือถือของคุณถูกแฮก ตามคำอธิบาย BBC จึงยังไม่มีเหตุให้สรุปว่าเครื่องพังหรือทุกบัญชีถูกยึด แล้วข้อความที่มาจากแอปจริงยังไม่น่าเชื่อได้อย่างไร?
ทำงานยังไง
Push notification คือข้อความแจ้งเตือนที่แอปส่งมาให้เห็นบนมือถือ เช่น ข้อความเด้งที่ลูกค้า ASOS ได้รับในเหตุนี้ ตามรายงาน BBC ส่วน แพลตฟอร์มบุคคลที่สาม หมายถึงระบบของผู้ให้บริการภายนอกที่บริษัทนำมาใช้ทำงานบางส่วน ASOS ระบุว่าเหตุที่กำลังสอบสวนเกี่ยวข้องกับระบบภายนอกสำหรับสื่อสารกับลูกค้า ตามประกาศบริษัท
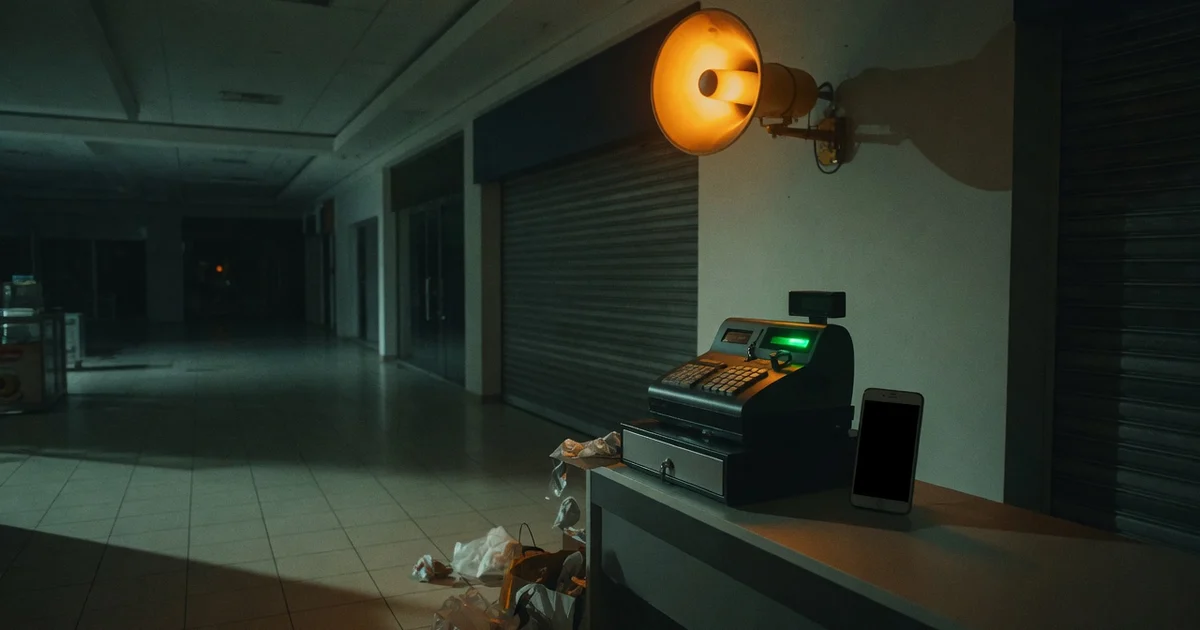
ลองนึกถึงห้างที่มีระบบประกาศเสียงตามสายครับ คนร้ายเข้ามาใช้ระบบประกาศจนลูกค้าได้ยินข้อความข่มขู่ แต่การพูดผ่านลำโพงได้ยังไม่พิสูจน์ว่าเปิดเครื่องคิดเงินของร้านได้ด้วย ภาพเปรียบเทียบนี้ช่วยแยกช่องทางสื่อสารออกจากระบบชำระเงิน โดยข้อเท็จจริงคือ ASOS ยังไม่เชื่อว่าข้อมูลบัตรได้รับผลกระทบ ตามคำชี้แจง
ในข้อความ ผู้ส่งอ้างว่าเข้าถึงระบบ Snowflake ซึ่งเป็นบริการจัดเก็บและวิเคราะห์ข้อมูลแล้ว แต่คำอ้างนั้นยังไม่ได้รับการยืนยันจาก ASOS ตามรายงาน BleepingComputer การแจ้งเตือนปรากฏจริงจึงเป็นหลักฐานของข้อความที่ถูกส่ง ไม่ได้ยืนยันรายละเอียดทุกอย่างที่คนส่งเขียนไว้
Dan Bird จากบริษัทความปลอดภัย Horizon3 อธิบายกับ BBC ว่าระบบส่งแจ้งเตือนแยกจากแพลตฟอร์มข้อมูล Snowflake การส่งข้อความได้จึงต้องเกี่ยวข้องกับสิทธิ์ในระบบแจ้งเตือนด้วย ตามรายงาน BBC เขาตั้งข้อสังเกตแบบมีเงื่อนไขว่า หากคำอ้างทั้งสองส่วนจริง อาจมีข้อมูลสำหรับเข้าระบบที่ใช้เข้าถึงได้มากกว่าระบบเดียว
สำหรับผู้อ่าน สิ่งที่ควรแยกมีทั้งตัวแอป เนื้อหาที่ส่ง และปลายทางของลิงก์ ASOS ขอให้ลูกค้าเพิกเฉยต่อแจ้งเตือนที่ไม่ได้รับอนุญาต และไม่กดหรือโต้ตอบกับลิงก์ภายนอก ตามรายงาน BleepingComputer การคุ้นชื่อร้านจึงยังไม่พอให้ข้ามขั้นตอนตรวจข้อความ
จุดหักมุม: ข้อความถัดไปอาจอันตรายกว่า
แต่ความเสี่ยงไม่ได้จบเมื่อข้อความ HACKED หายไปครับ Charlotte Wilson จาก Check Point เตือนว่าความเสี่ยงเร่งด่วนอาจเป็นสิ่งที่เกิดตามมา เพราะผู้ไม่หวังดีอาจใช้ความสับสนของลูกค้า ตามคำให้สัมภาษณ์กับ BBC
เธอให้ระวังข้อความอ้างว่าบัญชีมีปัญหา เสนอคืนเงิน หรือชวนกดลิงก์เพื่อรีเซ็ตรหัสผ่าน ตามรายงาน BBC นี่คือ ฟิชชิง หรือการหลอกให้เราเชื่อข้อความแล้วส่งข้อมูลหรือทำตามคำสั่ง ไม่จำเป็นต้องมาในรูปข้อความข่มขู่แบบที่เห็นครั้งแรก
หากชื่อและข้อมูลติดต่อถูกเข้าถึงจริง ข้อความหลอกที่เรียกชื่อถูกต้องก็เป็นสถานการณ์ที่ควรระวัง นี่เป็นความเสี่ยงที่อนุมานจากข้อมูลที่ ASOS บอกว่าอาจถูกเข้าถึง ไม่ใช่รายงานว่ามีการหลอกแบบนี้สำเร็จแล้ว ตามขอบเขตที่บริษัทเปิดเผย
เรื่องเงิน / ผลกระทบ
ฝั่งเงินในบัญชี ASOS ยังไม่เชื่อว่าข้อมูลบัตรชำระเงินได้รับผลกระทบ ตามประกาศบริษัท แต่ BBC ยังแนะนำให้ติดตามรายการธุรกรรมที่ผิดปกติ ตามคำแนะนำสำหรับลูกค้า การตรวจรายการเป็นการเฝ้าระวัง ไม่ใช่ข้อสรุปว่าเกิดการตัดเงินแล้ว
สำหรับคนที่ได้รับข้อความเสนอคืนเงิน อย่าใช้ข้อเสนอเป็นเหตุให้รีบกรอกข้อมูล Wilson ระบุข้อความคืนเงินและข้อความขอรีเซ็ตรหัสเป็นสิ่งที่ต้องสงสัยเป็นพิเศษ ตามรายงาน BBC ส่วนข้อความเรื่องพัสดุหรือการจัดส่งที่มาพร้อมลิงก์แปลก ก็ควรใช้หลักตรวจต้นทางเดียวกัน โดยยังไม่มีแหล่งข่าวในชุดนี้ยืนยันว่าเกิดกลโกงพัสดุจากเหตุ ASOS แล้ว
ฝั่งธุรกิจ ASOS ระบุว่ามีประกันความปลอดภัยไซเบอร์ รวมถึงประกันความต่อเนื่องทางธุรกิจ แต่ยังเร็วเกินไปที่จะประเมินผลต่อการค้า ตามประกาศบริษัท ประกาศไม่ได้ระบุยอดชดเชยลูกค้า จึงไม่ควรตีความว่ามีเงินคืนให้ทุกคน หรือเชื่อคนที่ส่งลิงก์มาอ้างรับสิทธิ์แทนบริษัท
เจ้าของร้านเล็กอาจนำกรณีนี้ไปทบทวนว่าทีมส่งข่าวหาลูกค้าผ่านบริการใด และเมื่อเกิดข้อความผิดปกติจะประกาศแก้ไขที่ไหน เหตุผลที่ควรถามมาจากการที่ ASOS ต้องจำกัดการเข้าถึงแพลตฟอร์มแจ้งเตือน ตามประกาศ RNS ส่วนความเสียหายเป็นเงินบาทและจำนวนผู้เสียหายในไทย ยังไม่มีข้อมูลให้คำนวณครับ
ข้อมูลที่ยังไม่ชัด และจุดที่แหล่งข่าวพูดไม่ตรงกัน
คำอ้างเรื่อง Snowflake มีเสียงโต้แย้งชัดเจน ผู้ส่งข้อความอ้างว่าเข้าถึงระบบแล้ว แต่ Snowflake บอก BBC ว่าการสอบสวนยังดำเนินอยู่ และจนถึงตอนที่ให้ข้อมูลยังไม่พบว่าตัวแพลตฟอร์มถูกเจาะ ตามรายงาน BBC BleepingComputer ระบุด้วยว่าผู้ที่อ้างตนเป็นกลุ่ม Xuanye ไม่ได้แสดงหลักฐานยืนยันการเข้าถึงระบบ Snowflake ของ ASOS ตามรายงานของสื่อ
คำอ้างของผู้ส่งกับผลตรวจเบื้องต้นของ Snowflake จึงยังไม่ตรงกัน และเป็นคนละระดับของหลักฐาน ไม่มีเหตุให้เขียนว่า Snowflake ถูกเจาะแล้วจากข้อความฝ่ายเดียว ขณะเดียวกัน ASOS ก็ยังสอบสวนกิจกรรมในแพลตฟอร์มภายนอก ตามประกาศบริษัท จึงยังสรุปปิดเรื่องไม่ได้เช่นกัน
เสียงที่ให้ความมั่นใจ กับเสียงที่ขอให้ระวัง มีจุดเน้นต่างกัน ASOS บอกว่าลูกค้ายังซื้อของได้ตามปกติ ตามรายงาน BBC แต่ NCSC แนะนำให้ลูกค้าถือว่าตนอาจได้รับผลกระทบแม้ไม่ได้รับข้อความ ตามคำแนะนำหน่วยงาน สองคำแนะนำอยู่ร่วมกันได้ เพราะระบบยังเปิดใช้งานกับความเสี่ยงของข้อมูลเป็นคนละคำถาม
Wilson จาก Check Point ยังเตือนว่าเรื่องที่ไม่รู้อีกมาก โดย BBC ระบุว่ายังไม่ชัดว่าใครอยู่เบื้องหลังและมีผู้ได้รับผลกระทบเท่าไร ตามบทความคำแนะนำ BBC ชื่อกลุ่มที่ปรากฏในช่องทางของผู้ส่งเป็นการเรียกตัวเอง ไม่ใช่ผลสอบสวนยืนยันตัวผู้ก่อเหตุ ตามรายละเอียด BleepingComputer
ตัวเลขฐานลูกค้าก็ต่างกัน ASOS ระบุลูกค้าที่ใช้งานอยู่ 16.5 ล้านราย แปลว่าเป็นฐานลูกค้าตามคำอธิบายของบริษัท ตามประกาศ RNS ส่วน BBC เขียนว่าบริษัทให้บริการลูกค้าราว 17 ล้านรายต่อปี แปลว่าใช้คำอธิบายช่วงเวลาที่ต่างออกไป ตามรายงาน BBC เอกสารที่อ่านไม่อธิบายวิธีนับให้เทียบกันได้ จึงไม่ใช้ตัวเลขใดแทนจำนวนข้อมูลรั่ว
ส่วนบริษัทระบุว่าทำตลาดกว่า 100 ตลาด แปลว่าเป็นขอบเขตธุรกิจตามประกาศนี้ ตามASOS BBC ใช้ตัวเลขกว่า 150 ตลาด แปลว่าขอบเขตที่สื่อรายงานกว้างกว่า ตามข่าว BBC เราไม่ทราบว่าความต่างมาจากนิยามหรือช่วงข้อมูล และทั้งคู่ไม่ได้ตอบว่าลูกค้าไทยได้รับผลกระทบหรือไม่
สิ่งที่ยังขาดคือรายละเอียดขอบเขตเหตุ ยังไม่มีจำนวนลูกค้าที่ได้รับผลกระทบหรือชื่อแพลตฟอร์มสื่อสารที่เปิดเผยชัดเจนในประกาศ ASOS และบริษัทไม่ยืนยันคำอ้างเรื่องข้อมูลที่ถูกขโมย ตามรายงาน BleepingComputer ถ้าไม่ได้รับแจ้งเตือน เราจะใช้สิ่งนั้นยืนยันว่าข้อมูลตัวเองปลอดภัยได้หรือ? NCSC ให้แนวทางระวังไว้ก่อนโดยไม่ผูกกับการได้รับข้อความครับ
แล้วเราควรทำอะไร
คนทั่วไปและผู้ใช้ ASOS: เริ่มจากช่องทางที่คุณเลือกเปิดเอง
- อย่ากดลิงก์ในแจ้งเตือนผิดปกติ รวมถึงอีเมลหรือข้อความที่น่าสงสัย เป็นคำแนะนำของ NCSC หากต้องการข่าวล่าสุด ให้เข้าเว็บไซต์ทางการของ ASOS โดยตรงตามคำแนะนำ BBC อย่าใช้ลิงก์ในข้อความนั้นเป็นทางไปหาคำตอบ
- เปลี่ยนรหัสผ่านหากใช้ซ้ำกับเว็บอื่น และแยกแต่ละบัญชีออกจากกัน ตามคำแนะนำ BBC ขั้นตอนนี้เป็นการลดความเสี่ยงจากการใช้รหัสซ้ำ ไม่ใช่เพราะ ASOS ยืนยันว่ารหัสหลุดแล้ว อย่าเริ่มเปลี่ยนผ่านลิงก์ที่มีคนส่งมาอ้างช่วยเหลือ
- เปิดการยืนยันตัวตนสองขั้น หรือ 2FA ซึ่งเพิ่มขั้นตอนยืนยันเมื่อเข้าบัญชี โดยเริ่มจากอีเมลและแอปธนาคารตามคำแนะนำ BBC ตรวจในหน้าความปลอดภัยของบริการนั้นเอง แหล่งข่าวนี้ไม่ได้ยืนยันว่าบัญชี ASOS ทุกแบบมีตัวเลือกดังกล่าว
- ระวังข้อความคืนเงิน ชดเชย หรือช่วยแก้บัญชี ตามคำเตือน BBC หากมีสายที่สงสัยว่าแอบอ้าง ให้ตัดสายแล้วติดต่อองค์กรเองผ่านช่องทางอื่น ตามคำแนะนำของ Kat Cereda จากองค์กรผู้บริโภค Which? ที่ให้ข้อมูลกับ BBC
- ตรวจรายการซื้อและธุรกรรมว่ามีสิ่งผิดปกติหรือไม่ ตามคำแนะนำ BBC พร้อมตรวจการตั้งค่าการแจ้งเตือนในแอปที่คุณใช้ เพื่อรู้ว่าตนเปิดรับอะไรอยู่ ข้อเสนอเรื่องการตั้งค่านี้เป็นขั้นตอนทบทวนของผม ไม่ได้แก้ข้อมูลที่อาจถูกเข้าถึงไปแล้ว
พ่อแม่ นักเรียน และคนทำงาน: เตรียมวิธีตรวจให้ทำได้ตอนยุ่ง
- ตกลงกับคนในบ้านว่าถ้าเจอข้อความอ้างบัญชีมีปัญหา ให้หยุดก่อนและเปิดบริการเอง หลักนี้ใช้คำแนะนำไม่กดลิงก์น่าสงสัยของ NCSC อย่าส่งต่อข้อความพร้อมคำว่าให้ทุกคนรีบกดแก้ไข เพราะยังไม่ได้ตรวจต้นทาง
- แยกให้ได้ว่าข่าวยืนยันอะไรกับยังสอบสวนอะไร BBC ระบุว่าการได้รับข้อความไม่แปลว่ามือถือถูกแฮก ตามบทความคำแนะนำ จึงควรเริ่มจากตรวจบัญชีและช่องทางติดต่อ ไม่ต้องสรุปปัญหาทั้งเครื่องจากข้อความเดียว
ทีม IT และเจ้าของร้าน: ทบทวนระบบสื่อสารที่ฝากผู้อื่นดูแล
- ตรวจว่ามีผู้ให้บริการใดส่งข้อความหาลูกค้าแทนทีม และใครเป็นผู้รับผิดชอบเมื่อเกิดเหตุ นี่เป็นข้อเสนอให้ทบทวนจากกรณีที่ ASOS ระบุว่ากำลังสอบสวนแพลตฟอร์มภายนอก ตามประกาศบริษัท อย่าเดาว่าระบบสื่อสารกับข้อมูลชำระเงินใช้สิทธิ์เดียวกัน
- เตรียมช่องทางประกาศที่ลูกค้าเปิดเองได้ และระบุสิ่งที่ยืนยันแล้วแยกจากสิ่งที่ยังตรวจอยู่ ตัวอย่างจากเหตุนี้คือ ASOS ขอให้เพิกเฉยต่อแจ้งเตือนผิดปกติ ตามรายงาน BleepingComputer ส่วนคำเตือนเรื่องข้อความหลอกภายหลังยังควรสื่อสารต่อ ตามแนวทาง NCSC
ผมมองว่า…
ผมมองว่าเรื่องนี้ไม่ใช่แค่ข้อความ HACKED ที่ทำให้ตกใจ แต่คือการตัดสินใจว่าจะเชื่อและทำตามข้อความไหน โดยเฉพาะตอนที่เราอยากแก้ปัญหาเร็วที่สุด การหยุดแล้วเปิดเว็บไซต์เองดูเป็นขั้นตอนเล็ก แต่เป็นสิ่งที่คนทั่วไปทำได้ทันทีตามคำแนะนำ BBC
ผมมองว่าควรให้พื้นที่กับทั้งคำชี้แจง ASOS และคำเตือน NCSC บริษัทบอกว่าแอปทำงานปกติ ตามประกาศ ASOS ส่วนหน่วยงานให้ระวังข้อความที่อาจมาถึงภายหลัง ตามคำแนะนำ NCSC เราจึงใช้บริการอย่างมีขั้นตอนตรวจได้ พร้อมรอข้อมูลเพิ่มเติม โดยไม่ต้องเดาว่าทุกอย่างปลอดภัยหรือทุกอย่างเสียหายแล้ว
ปิดท้าย: สิ่งที่ต้องจับตา
ความปลอดภัยของการช้อปออนไลน์ต้องรวมถึงการตรวจคนที่ส่งข้อความมาหาเรา หลังวันที่เกิดเหตุ ASOS ยังไม่ได้ให้กำหนดวันอัปเดตที่แน่นอน แต่บอกว่าจะให้ข้อมูลเมื่อเหมาะสม ตามประกาศบริษัท สิ่งที่ต้องรอคือขอบเขตข้อมูลและจำนวนลูกค้าที่ได้รับผลกระทบ รวมถึงผลตรวจคำอ้างเรื่อง Snowflake ซึ่งยังไม่ยืนยัน ตามรายงาน BleepingComputer
ถ้าวันนี้คุณได้รับข้อความคืนเงินจากแอปที่ใช้ประจำ คุณจะเปิดช่องทางใดเองเพื่อตรวจว่าร้านส่งมาจริง?
Recap
- เกิดอะไรขึ้น: ASOS ยืนยันแจ้งเตือนลูกค้าที่ไม่ได้รับอนุญาต และสอบสวนแพลตฟอร์มสื่อสารภายนอก ตามประกาศบริษัท
- ตัวเลขที่ต้องจำ: ASOS ระบุลูกค้าที่ใช้งานอยู่ 16.5 ล้านราย แปลว่าเป็นฐานลูกค้าบริษัท ไม่ใช่ยอดผู้เสียหาย ตามประกาศ ASOS
- ใครเห็นต่าง: ผู้ส่งอ้างเข้าถึง Snowflake แต่บริษัท Snowflake บอกว่ายังไม่พบการเจาะแพลตฟอร์ม ตามรายงาน BBC
- ยังไม่รู้: จำนวนผู้ได้รับผลกระทบและขอบเขตข้อมูลที่ถูกขโมยยังไม่ยืนยัน ตามรายงาน BleepingComputer
- ผลต่อคุณ: ระวังลิงก์คืนเงินหรือรีเซ็ตรหัส แยกรหัสผ่าน และตรวจธุรกรรม ตามคำแนะนำ BBC ส่วนผลต่อผู้ใช้ไทยยังไม่มีข้อมูลยืนยันในแหล่งที่อ่าน
- สิ่งที่ต้องจับตา: รอรายละเอียดบริษัท และระวังข้อความที่อาจตามมาภายหลังตามคำแนะนำ NCSC
- แหล่งอ้างอิง: 1 — ASOS RNS, 2 — NCSC, 3 — BBC คำแนะนำ, 4 — BBC รายงานเหตุ, 5 — BleepingComputer