ข้อมูลทะเบียนเดนมาร์ก 8.8 ล้านคนรั่ว สิทธิ์ถูกต้องแต่คนใช้ผิดคน
ข้อมูลทะเบียนราษฎร์เดนมาร์กราว 8.8 ล้านคน ถูกเข้าถึงโดยมิชอบในเดือนกันยายน ผ่านสิทธิ์ของบริษัท Pays ApS แปลว่าชื่อ ที่อยู่ และเลขประจำตัวของคนจำนวนมหาศาลหลุดจากการควบคุม ตามรายงาน CSIS ครับ ระบบนี้เรียกว่า CPR หรือทะเบียนข้อมูลประชากรของเดนมาร์ก ส่วนเลข CPR คือเลขประจำตัวบุคคลที่อยู่ในทะเบียนนั้น
ประเด็นที่ชวนสะดุ้งคือรหัสผ่านของอดีตพนักงาน ซึ่งผู้กล่าวอ้างว่าเป็นแฮกเกอร์บอกว่าเคยหลุดจากเหตุข้อมูลรั่วอื่นมาก่อน เขาอ้างว่าใช้รหัส “123456” แปลว่าใช้รหัสที่เรียบง่ายมากเข้าถึงข้อมูลอ่อนไหว แต่ทางการยังไม่ยืนยันวิธีนี้ ตาม CSIS ส่วน TV 2 ระบุว่าข้อมูลเรื่องรหัสผ่านที่ Politiken รายงานสอดคล้องกับการตรวจสอบของตน
สิ่งที่ยืนยันได้หนักแน่นกว่าคือ Pays ยอมรับว่ามีคนภายนอกใช้สิทธิ์ค้นทะเบียนของบริษัทโดยมิชอบ ตามคำชี้แจงต่อ TV 2 และเหตุถูกพบเพราะบิลสูงผิดปกติ ไม่ได้เริ่มจากระบบเฝ้าระวังความปลอดภัย ตาม Malwarebytes เรื่องนี้จึงเกี่ยวกับทั้งรหัสผ่านที่เราใช้ทำงาน และบัญชีที่บริษัทลืมจัดการหลังคนลาออก
สรุป 30 วินาที: เกิดอะไรขึ้น
Pays เป็นบริษัทด้านข้อมูลในเมือง Odense ให้บริการปรับปรุงข้อมูล เช่น ตรวจที่อยู่ การย้ายบ้าน และข้อมูลผู้เสียชีวิต ตาม TV 2 บริษัทจึงมีเหตุผลทางธุรกิจในการค้น CPR อย่างถูกกฎหมาย แต่สิทธิ์นั้นถูกคนภายนอกนำไปใช้แทนเจ้าของบัญชี
มีความพยายามค้นข้อมูล มากกว่า 14 ล้านครั้ง แปลว่าตัวเลขนี้นับการเรียกค้น ไม่ใช่จำนวนคนที่ถูกกระทบ ตาม CSIS การค้นจำนวนมากผิดจากงานปกติของบริษัทอย่างชัดเจน ตาม NordiskPost แต่กว่าจะมีการตรวจสอบ ความเคลื่อนไหวต้องสงสัยก็หยุดไปแล้ว
Malwarebytes ระบุว่าสิทธิ์เปิดอยู่ราว 21 วัน แปลว่าช่วงที่บัญชียังเข้าได้ยาวกว่าช่วงที่มีการค้นจริง และถูกปิดเมื่อ 2 ต.ค. ส่วน NordiskPost ให้ระยะเวลาละเอียดกว่านั้น ซึ่งต้องแยกจากระยะเวลาลงมือ ไม่เอามารวมเป็นตัวเลขเดียว
ถ้าระบบยอมให้เข้าสู่ระบบอย่างถูกต้อง แล้วใครควรสังเกตว่าคนใช้กำลังทำสิ่งผิดปกติ? CSIS ชี้ว่าต้องมองรูปแบบการใช้สิทธิ์ด้วย ไม่ใช่ดูเพียงว่าบัญชีผ่านการเข้าสู่ระบบหรือไม่
ทำไมเรื่องนี้เกี่ยวกับคุณ
สำหรับคนทำงาน ประเด็นใกล้ตัวที่สุดคือการใช้รหัสผ่านซ้ำระหว่างบัญชีส่วนตัวกับบัญชีงาน Malwarebytes แนะนำให้เลิกทำเช่นนั้น และใช้รหัสที่แข็งแรงแตกต่างกันทุกบัญชี กรณีเดนมาร์กยังไม่ยืนยันจุดเริ่มต้นเรื่องรหัสผ่าน แต่คำแนะนำนี้ทำได้โดยไม่ต้องรอผลสอบสวน
สำหรับพ่อแม่ นักเรียน หรือเจ้าของร้านเล็ก สิ่งที่ควรจำคือคนติดต่อมารู้ข้อมูลจริง ไม่ได้แปลว่าเขาเป็นเจ้าหน้าที่จริง CSIS เตือนว่าข้อมูลส่วนตัวช่วยให้การหลอกลวงดูน่าเชื่อถือขึ้น ชื่อกับที่อยู่จึงอาจถูกใช้ประกอบเรื่องที่ทำให้ผู้รับเผลอไว้ใจ
บทเรียนที่นำมาคิดกับงานในไทยคือ อย่าใช้ข้อมูลประจำตัวเพียงอย่างเดียวเป็นหลักฐานว่าใครกำลังติดต่อเรา ผมยกเรื่องนี้เป็นข้อคิดสำหรับบริษัทที่ให้คู่ค้าเข้าถึงข้อมูลลูกค้า ไม่ได้กล่าวว่ามีเหตุแบบเดียวกันเกิดขึ้นในไทย แหล่งข่าวชุดนี้รายงานเหตุในเดนมาร์กเท่านั้น
สำหรับบริษัทขนาดเล็ก การมีคู่ค้าช่วยดูแลข้อมูลไม่ได้ทำให้หน้าที่ตรวจสิทธิ์จบลง CSIS แนะนำให้องค์กรรู้ว่าลูกค้าหรือผู้ขายรายใดเข้าถึงระบบได้ และตรวจว่าการใช้งานนั้นอยู่ในการเฝ้าระวังด้วย คำถามที่นำไปคุยกับทีมได้ทันทีคือ ใครรับผิดชอบบัญชีของคู่ค้าแต่ละราย
ทำงานยังไง
โดยปกติ บริษัทเอกชนที่มีเหตุผลอันชอบธรรมสามารถขอข้อมูลบางประเภทจาก CPR ได้ ตามคำอธิบายของ CSIS สิทธิ์ดังกล่าวใช้กับบุคคลที่บริษัทระบุตัวไว้แล้ว จึงเป็นบริการที่ตั้งใจให้ธุรกิจใช้ ไม่ใช่ช่องทางลับที่ผู้โจมตีสร้างขึ้นเอง
CSIS ระบุว่าเหตุนี้ไม่ได้อาศัยช่องโหว่ในระบบ CPR การเข้าสู่ระบบใช้ข้อมูลบัญชีที่ถูกต้อง และข้อมูลที่ค้นอยู่ในประเภทที่บริษัทได้รับอนุญาตให้ดู จุดผิดปกติสำคัญคือปริมาณการค้นที่เกินเหตุผลทางธุรกิจอย่างมาก แต่ระบบเฝ้าระวังไม่ได้แจ้งและส่งต่อให้ตรวจสอบ
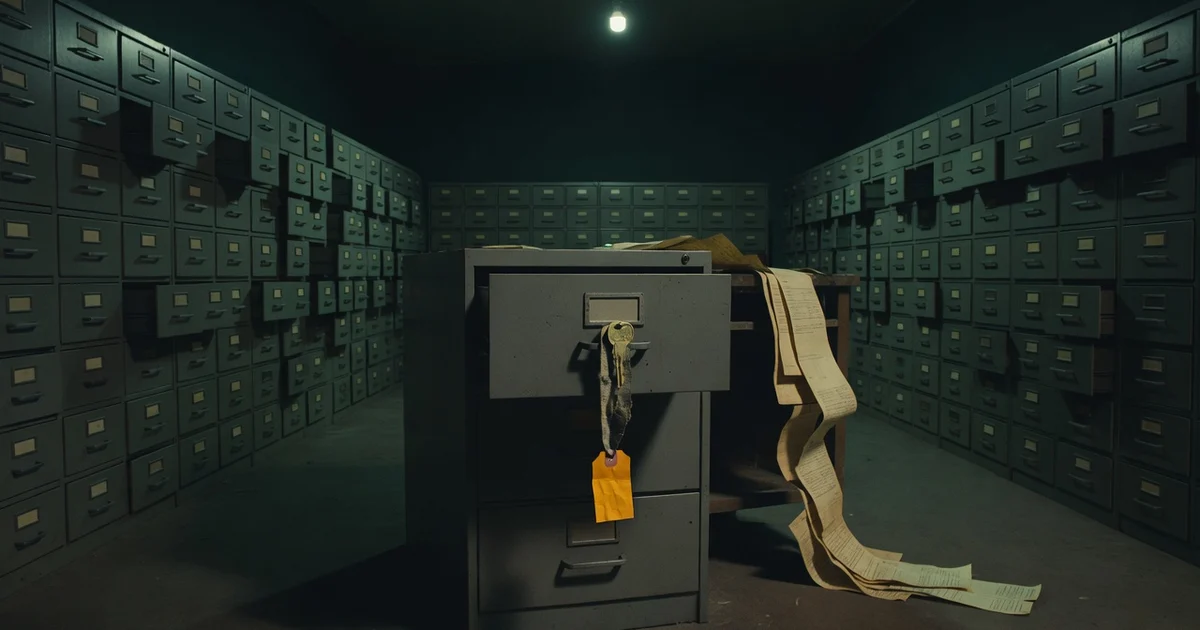
เปรียบให้เห็นภาพคือ กุญแจสำรองของพนักงานที่ลาออกไปแล้ว ยังเปิดตู้เอกสารทะเบียนราษฎร์ได้ คนถือกุญแจจึงเปิดตู้ได้เหมือนพนักงาน แต่กลับหยิบเอกสารมากผิดปกติ ภาพนี้อธิบายความเสี่ยงของสิทธิ์ที่ยังไม่ถูกยกเลิก โดยส่วนที่ว่าเป็นบัญชีอดีตพนักงานในเหตุจริงยังเป็นคำกล่าวอ้างที่ทางการไม่ยืนยัน ตาม CSIS
การป้องกันจึงต้องดูสองเรื่องควบคู่กัน คือใครควรมีสิทธิ์ และสิทธิ์นั้นถูกใช้ตามงานที่คาดไว้หรือไม่ CSIS เสนอให้ตรวจการดึงข้อมูลผิดปกติ แม้บัญชีจะได้รับอนุญาตอยู่แล้ว การค้นแต่ละครั้งอาจดูถูกต้อง แต่เมื่อนำมาดูรวมกัน ความผิดปกติจึงปรากฏ
อีกชั้นหนึ่งคือ MFA หรือการยืนยันตัวตนหลายปัจจัย หมายถึงต้องมีหลักฐานเพิ่มจากรหัสผ่านในการเข้าใช้บัญชี ทั้ง Malwarebytes และ CSIS แนะนำให้บังคับใช้กับบัญชีที่เข้าถึงข้อมูลอ่อนไหว แต่ข้อมูลที่อ่านยังไม่ได้ระบุรายละเอียดครบว่าบัญชี Pays ตั้งค่าการยืนยันตัวตนไว้อย่างไร
จุดหักมุม: สิทธิ์ถูกต้อง แต่คนใช้ผิดคน
แต่ความน่ากังวลคือ ระบบอนุญาตตามสิทธิ์ที่มีอยู่จริงครับ CSIS ระบุว่าคำขอค้นแต่ละครั้งอยู่ในขอบเขตที่บริษัทได้รับอนุญาต ปัญหาจึงอยู่ที่การใช้สิทธิ์อย่างผิดวัตถุประสงค์ และการมองไม่เห็นพฤติกรรมรวม
ผู้ที่สังเกตเห็นเหตุคือฝ่ายที่เห็นบิลสูงผิดปกติ ตาม NordiskPost ฝ่ายบัญชีเลยพบสัญญาณความปลอดภัยจากงานประจำของตัวเอง แต่การรอจนออกบิลย่อมไม่ใช่สิ่งเดียวกับการเฝ้าดูความผิดปกติระหว่างใช้งาน
เรื่องเงิน / ผลกระทบ
CSIS อธิบายว่าบริษัทจ่ายค่าค้น CPR ตามการใช้งาน จึงเกิดบิลใหญ่พอให้มีคนตรวจสอบ แต่แหล่งข่าวชุดนี้ไม่ได้บอกยอดเงินแน่นอน และไม่ได้ระบุว่าใครจะรับภาระค่าใช้จ่ายสุดท้าย เราจึงยังสรุปความเสียหายทางการเงินเป็นจำนวนเงินไม่ได้
สำหรับธุรกิจ บทเรียนที่นำไปใช้ได้คือให้ฝ่ายบัญชีส่งต่อค่าใช้จ่ายระบบที่ผิดปกติให้ทีมดูแลความปลอดภัยตรวจด้วย นี่เป็นข้อเสนอจากลักษณะการพบเหตุ ไม่ใช่การบอกว่าบิลสูงทุกใบคือการโจมตี เหตุ CPR ตาม CSIS แสดงให้เห็นว่าข้อมูลการใช้งานกับข้อมูลค่าใช้จ่ายอาจช่วยตรวจเรื่องเดียวกันได้
ผลกระทบต่อประชาชนไม่ได้จบที่ข้อมูลถูกอ่าน Malwarebytes เตือนให้ระวังข้อความหลอกลวงที่ใช้ข้อมูลจริงเพิ่มความน่าเชื่อถือ ส่วน CSIS แนะนำให้องค์กรเตรียมรับมือการแอบอ้างตัวบุคคล หรือการหลอกให้เจ้าหน้าที่ทำสิ่งที่ผู้โจมตีต้องการ
ตัวอย่างด้านงานที่ CSIS ยกคือ คนร้ายอาจแอบเป็นพนักงานแล้วติดต่อฝ่ายช่วยเหลือด้าน IT เพื่อขอเปลี่ยนรหัสผ่าน หากใช้เพียงชื่อกับเลข CPR ตรวจตัวตน คนที่รู้ข้อมูลเหล่านั้นก็อาจผ่านขั้นตอนได้ จึงต้องเพิ่มการตรวจยืนยันที่แยกจากข้อมูลซึ่งอาจรั่ว
Malwarebytes อ้างรายงาน Politiken ว่าข้อมูลครอบคลุมคนที่ยังมีชีวิตประมาณ 5.5 ล้านคน แปลว่าไม่ได้เป็นเพียงทะเบียนเก่าของผู้เสียชีวิต โดยแหล่งชุดนี้ให้ตัวเลขแยกดังกล่าวผ่านรายงานนี้ ส่วนผู้เสียชีวิตมีประมาณ 3.3 ล้านคน ตามแหล่งเดียวกัน แปลว่ายอดรวมไม่ควรถูกเรียกว่าเป็นประชากรที่ยังมีชีวิตทั้งหมด
ข้อมูลที่ยังไม่ชัด และจุดที่แหล่งข่าวพูดไม่ตรงกัน
เรื่องรหัสผ่านต้องแยกหลักฐานออกจากคำยืนยัน TV 2 ระบุว่ารายงาน Politiken เรื่องอีเมลและรหัส “123456” ที่อยู่ในข้อมูลรั่วสอดคล้องกับการตรวจสอบของตน แปลว่ามีสื่อรายงานหลักฐานสนับสนุน แต่ NordiskPost ย้ำว่ายังไม่ได้ยืนยันตัวผู้กล่าวอ้างว่าเป็นแฮกเกอร์อย่างอิสระ และผู้สอบสวนยังไม่รับรองต่อสาธารณะว่านี่คือวิธีเข้าถึงจริง
วันเริ่มไม่ตรงกัน NordiskPost อ้างเอกสารที่ TV 2 ได้มา โดยระบุว่าเริ่มเข้าถึงเมื่อ 10 ก.ย. แต่ข้อความในบทความ TV 2 ที่อ่านระบุเริ่มเมื่อ 11 ก.ย. ทั้งคู่ระบุว่าความเคลื่อนไหวสิ้นสุดเมื่อ 20 ก.ย. จึงยังไม่ควรเลือกวันเริ่มวันใดวันหนึ่งเป็นข้อยุติ
เวลาที่บัญชีเข้าได้กับเวลาที่ลงมือเป็นคนละเรื่อง NordiskPost ระบุว่าสิทธิ์ยังเปิดอยู่ 21 วันกับ 17 ชั่วโมง แปลว่านับช่วงที่ยังเข้าถึงได้ ไม่ใช่ช่วงที่ค้นตลอดเวลา ขณะที่ CSIS อธิบายว่าการค้นจริงเกิดขึ้นราวสิบวันในเดือนกันยายน ความต่างนี้ไม่ได้แปลว่าทั้งสองแหล่งวัดสิ่งเดียวกันแล้วได้ผลขัดกัน
เรื่องการปิดสิทธิ์ก็ต้องอ่านอย่างระมัดระวัง Malwarebytes และ NordiskPost ผูกการพบเหตุและปิดสิทธิ์กับ 2 ต.ค. แต่ CSIS วางข้อความเรื่องเพิกถอนสิทธิ์ไว้ในลำดับเหตุการณ์วันที่ 5 ต.ค. ซึ่งเป็นวันเปิดเผยเหตุด้วย แหล่งชุดนี้ยังไม่พอให้ตัดสินว่าความต่างเกิดจากวันดำเนินการหรือวิธีเรียบเรียงลำดับเหตุการณ์
ฝั่งผู้เชี่ยวชาญกับบริษัทให้คนละมุม Jens Myrup Pedersen ศาสตราจารย์ด้านความปลอดภัยไซเบอร์แห่ง Aarhus University วิจารณ์การตรวจจับที่ไม่เพียงพอ ตาม NordiskPost เขามองว่าผู้โจมตีอาจได้สิ่งที่ต้องการแล้วหยุดไปเอง ขณะที่ Sophie Laursen ผู้บริหารและเจ้าของ Pays ยืนยันว่าบริษัทจริงจังกับเหตุและร่วมมือกับหน่วยงานสอบสวน ตาม TV 2 คำชี้แจงนี้เป็นเสียงของบริษัท แต่ไม่ได้ตอบรายละเอียดว่ามาตรการใดล้มเหลว
คำรับปากของผู้กล่าวอ้างยังตรวจสอบไม่ได้ CSIS ระบุว่าแฮกเกอร์ที่อ้างความรับผิดชอบบอกว่าไม่ตั้งใจขายหรือปล่อยข้อมูล แต่ไม่มีวิธียืนยันคำกล่าวนั้น CSIS จึงเสนอให้องค์กรเตรียมรับความเสี่ยงด้านการหลอกลวงอยู่ดี ส่วน NordiskPost ระบุว่าทางการยังไม่เปิดเผยตัวผู้ลงมือ หรือข้อยุติว่าข้อมูลถูกนำไปทำอะไรแล้ว
แล้วเราควรทำอะไร
คนทั่วไปและคนที่ใช้รหัสผ่านซ้ำกับงาน
- เปลี่ยนบัญชีงานที่ใช้รหัสซ้ำให้มีรหัสเฉพาะ แยกจากบัญชีส่วนตัวด้วย ใช้โปรแกรมจัดการรหัสผ่าน ซึ่งช่วยสร้างและจำรหัสที่แตกต่างกัน ตามคำแนะนำของ Malwarebytes เริ่มจากบัญชีที่เข้าถึงข้อมูลอ่อนไหวโดยไม่ต้องรอให้มีประกาศรั่วก่อน
- อย่าให้ชื่อและที่อยู่ที่ผู้โทรรู้เป็นเหตุผลเดียวในการเชื่อเขา หากได้รับข้อความน่าสงสัย ให้ตรวจสอบก่อนทำตาม และรายงานให้ผู้รับผิดชอบทราบ CSIS แนะนำให้รายงานแม้เพียงได้รับข้อความและยังไม่ได้กดอะไร เพื่อให้ทีมมีเวลารับมือ
- ถ้าตนอยู่ในกลุ่มที่อาจได้รับผลจากเหตุเดนมาร์ก ให้ติดตามประกาศทางการ นี่เป็นคำแนะนำของ Malwarebytes ข่าวนี้ไม่ได้ยืนยันว่าผู้อ่านไทยทุกคนมีข้อมูลอยู่ในทะเบียนดังกล่าว จึงควรแยกการรับรู้บทเรียนออกจากการสรุปว่าตนเป็นผู้เสียหาย
เจ้าของกิจการและทีม IT
- ตรวจบัญชีของคนลาออกและคู่ค้าที่เลิกใช้งาน ยืนยันว่าใครเป็นเจ้าของสิทธิ์ที่ยังเปิดอยู่ แล้วปิดบัญชีเมื่อคนออก ตามคำแนะนำของ CSIS ทำรายชื่อคู่ค้าที่เข้าถึงข้อมูลได้ให้ตรวจทานได้จริง ไม่พึ่งความจำของผู้ดูแลคนเดียว
- บังคับรหัสผ่านแข็งแรงและ MFA สำหรับข้อมูลอ่อนไหว ทั้ง Malwarebytes และ CSIS แนะนำเรื่องนี้ ควรตรวจบัญชีคู่ค้าควบคู่บัญชีพนักงาน เพราะความเสี่ยงครั้งนี้มาจากสิทธิ์ขององค์กรภายนอก
- ตั้งแจ้งเตือนเมื่อการค้นข้อมูลผิดจากงานปกติ CSIS แนะนำให้ตรวจรูปแบบการดึงข้อมูล แม้บัญชีมีสิทธิ์อยู่แล้ว ให้ผู้รับแจ้งรู้ว่าต้องตรวจอะไรและส่งต่อให้ใคร ส่วนค่าบริการที่พุ่งผิดปกติควรใช้เป็นข้อมูลประกอบการตรวจด้วย
- ทบทวนขั้นตอนขอเปลี่ยนรหัสผ่านและ MFA อย่าใช้ชื่อ เลขประจำตัว หรือที่อยู่เพียงอย่างเดียวตัดสินว่าเป็นเจ้าของบัญชี CSIS แนะนำให้เพิ่มการตรวจยืนยันอิสระ โดยเฉพาะงานของฝ่ายช่วยเหลือด้าน IT ที่รับคำขอจากผู้ติดต่อ
- ตรวจระบบที่ยังไม่มีคนเฝ้าระวังและช่องทางรายงานเหตุ CSIS แนะนำให้หาช่องว่างในการเฝ้าดูระบบ และให้ผู้ใช้รายงานอีเมล ข้อความ หรือสายโทรศัพท์น่าสงสัย ขั้นตอนนี้ช่วยให้คนหน้างานส่งสัญญาณได้ ก่อนความเสียหายขยาย
ผมมองว่า…
ผมมองว่า บทเรียนนี้ ไม่ใช่แค่รหัสผ่านอ่อน แต่คือสิทธิ์ที่ถูกต้องยังต้องถูกตรวจสอบตลอดการใช้งาน ต่อให้ข้อกล่าวอ้างเรื่องรหัสผ่านเริ่มต้นยังไม่มีข้อยุติ ปัญหาการค้นผิดปกติที่ไม่ถูกตรวจพบก็ยังต้องแก้ การเปลี่ยนรหัสผ่านจึงเป็นงานหนึ่งส่วน ส่วนการยกเลิกสิทธิ์และการตรวจพฤติกรรมเป็นอีกส่วนที่ข้ามไม่ได้
ผมมองว่า คนทำงานทั่วไปไม่ควรต้องแบกหน้าที่รักษาข้อมูลทั้งองค์กรไว้คนเดียว คำแนะนำเรื่องรหัสเฉพาะบัญชีต้องเดินคู่กับขั้นตอนปิดบัญชีที่ชัดเจน และทีมที่รับผิดชอบการแจ้งเตือน ฝ่ายบุคคล ฝ่ายบัญชี และฝ่าย IT จึงควรมีทางส่งข้อมูลถึงกัน ไม่ต้องรอให้คนใดคนหนึ่งรู้ครบทุกเรื่องก่อน
ปิดท้าย: สิ่งที่ต้องจับตา
ความน่าเชื่อถือของระบบข้อมูลต้องรวมถึงการรู้ว่าใครกำลังใช้สิทธิ์ที่เราเคยมอบให้ด้วยครับ ตาม NordiskPost หน่วยงาน CPR ส่งจดหมายเตือนบริษัท 1,039 แห่ง เมื่อ 9 ต.ค. แปลว่าการทบทวนหน้าที่ความปลอดภัยขยายไปถึงผู้มีสิทธิ์รายอื่น ไม่ได้จำกัดแค่ Pays
สิ่งที่ต้องจับตาคือผลสอบสวนว่าการเข้าถึงเริ่มอย่างไร และผลทบทวนความปลอดภัยของระบบที่รัฐมนตรีสั่ง ตาม CSIS แหล่งชุดนี้ยังไม่ให้กำหนดประกาศผลแน่นอน จึงไม่ควรตั้งวันรอเอง
ในที่ทำงานของคุณ เมื่อพนักงานลาออก ใครเป็นคนยืนยันว่าบัญชีและสิทธิ์เข้าข้อมูลของเขาถูกปิดครบแล้ว?
Recap
- เกิดอะไรขึ้น: คนภายนอกใช้สิทธิ์ค้น CPR ของ Pays โดยมิชอบ ตาม TV 2
- ตัวเลขที่จำ: ข้อมูลราว 8.8 ล้านคน แปลว่าจำนวนบุคคลในทะเบียนที่ถูกเข้าถึง ไม่ใช่จำนวนการค้น ตาม CSIS
- ข้อมูลที่ไม่ตรงกัน: NordiskPost ระบุวันเริ่ม 10 ก.ย. แต่ TV 2 ระบุ 11 ก.ย. รายละเอียดวันปิดสิทธิ์ในลำดับข่าวยังต้องตรวจเพิ่ม
- ยังไม่รู้: ทางการยังไม่ยืนยันวิธีใช้รหัสผ่านตามคำกล่าวอ้าง ตัวผู้ลงมือ และปลายทางของข้อมูล ตาม NordiskPost
- กระทบคนอ่าน: เลิกรหัสผ่านซ้ำกับงาน และอย่าเชื่อผู้ติดต่อเพียงเพราะเขารู้ข้อมูลส่วนตัว ตาม Malwarebytes
- งานบริษัท: ปิดบัญชีคนลาออก ตรวจสิทธิ์คู่ค้า บังคับ MFA และเฝ้าดูการค้นผิดปกติ ตาม CSIS
- จับตา: ผลสอบสวนกับผลทบทวนความปลอดภัย ยังไม่มีกำหนดประกาศผลในแหล่งที่อ่าน
- แหล่งอ่าน: 1 — Malwarebytes, 2 — NordiskPost, 3 — CSIS, 4 — TV 2