OpenCode แจ้งเหตุเจาะ Console: คีย์ AI อาจรั่ว ถึงเวลาเช็กบิลและเปลี่ยนกุญแจ
OpenCode ระบุว่าผู้ใช้ Console 1.4% ได้รับผลกระทบจากเหตุเจาะระบบ โดยเป็นผู้ใช้บางส่วนที่เชื่อมผู้ให้บริการ AI ภายนอกไว้ และบริษัทแจ้งกลุ่มที่ได้รับผลกระทบทางอีเมลแล้ว (ประกาศ OpenCode บน X) ประเด็นที่กระทบกระเป๋าคือคีย์สำหรับเรียกใช้ AI ซึ่งหากตกไปอยู่กับคนอื่น เขาอาจเรียกใช้งานโดยให้บัญชีเจ้าของคีย์รับค่าใช้จ่ายครับ (Notebookcheck)
API key คือรหัสลับที่แอปใช้ขอเข้าถึงบริการ ในกรณีนี้คือบริการ AI ที่เชื่อมกับบัญชีของเรา ดังนั้นสิ่งที่ควรรีบตรวจจึงมีทั้งคีย์ที่เคยฝากไว้และยอดใช้งานของผู้ให้บริการ ไม่ใช่อ่านข่าวแล้วรอดูว่าโปรแกรมยังเปิดติดหรือเปล่า เพราะคำเตือนที่เผยแพร่ขอให้ผู้ได้รับผลกระทบเปลี่ยนคีย์ อัปเดตแอปที่ใช้คีย์ และตรวจการใช้งานล่าสุดด้วย (Cyber Security News)
สรุป 30 วินาที: เกิดอะไรขึ้น
OpenCode เป็นเครื่องมือโอเพนซอร์ส หรือซอฟต์แวร์ที่เปิดให้ดูโค้ดได้ ใช้ AI ช่วยทำงานเขียนโปรแกรม ส่วน Console เป็นบริการที่บริษัทดูแลระบบให้ และครอบคลุมหน้าจัดการ พื้นที่ทำงาน และคีย์ของผู้ใช้ ขอบเขตข่าวนี้จึงต้องแยก Console ออกจากการพูดถึงผู้ใช้ OpenCode ทั้งหมด (On The Wire)
ประกาศของบริษัทเผยแพร่วันที่ 17 ตุลาคม เวลา 17:56 UTC ตรงกับ 00:56 น. วันอาทิตย์ที่ 18 ตุลาคม 2026 ตามเวลาไทย และแก้ไขเวลา 01:08 น. ของวันเดียวกันตามเวลาไทย ข้อความที่เพิ่มเข้ามาระบุว่าคนที่ไม่ได้รับอีเมลไม่ได้รับผลกระทบ และกลุ่มที่ได้รับผลกระทบเป็นเพียงบางส่วนของผู้ที่เชื่อมผู้ให้บริการภายนอก (On The Wire)
ส่วนรายละเอียดเรื่องระบบเก่ามาจากภาพอีเมลที่ถูกแชร์บน Reddit ซึ่งเป็นเว็บชุมชนออนไลน์ อีเมลในภาพระบุว่ามีผู้เข้าถึงระบบเก่าที่กำลังเตรียมเลิกใช้โดยไม่ได้รับอนุญาต และคีย์ผู้ให้บริการภายนอกที่บันทึกในพื้นที่ทำงาน “อาจถูกเปิดเผย” แต่ On The Wire ย้ำว่าไม่ได้เห็นอีเมลโดยตรงและยืนยันไม่ได้ว่าภาพตรงกับอีเมลจริงทุกคำ (On The Wire)
OpenCode เรียกเหตุนี้ว่าเกี่ยวข้องกับการโจมตีแบบ distillation ขนาดใหญ่ พร้อมระบุว่าเหตุยังอยู่ระหว่างดำเนินการรับมือ และกำลังทำงานร่วมกับ Anthropic, OpenAI และ Google ข้อความนี้เป็นสถานะตอนประกาศ ไม่ได้ยืนยันว่าเหตุสิ้นสุดแล้วในวันที่คุณอ่านบทความ (ประกาศ OpenCode บน X)
ทำไมเรื่องนี้เกี่ยวกับคุณ
ถ้าคุณใช้ OpenCode Console แล้วนำคีย์จากบัญชี AI ของตัวเองไปเชื่อม จุดที่ต้องสนใจคือผู้ให้บริการเหล่านั้นด้วย เพราะ Console เปิดให้ผู้ดูแลพื้นที่ทำงานเชื่อมบัญชีผู้ให้บริการเอง และเก็บคีย์ดังกล่าวไว้บนเซิร์ฟเวอร์ของบริการ ตามรายละเอียดเอกสารที่ The Latent รายงาน (The Latent)
คนทำงานทั่วไปอาจไม่ได้เขียนโปรแกรมเอง แต่ถ้าธุรกิจจ่ายค่า AI ให้ทีมที่ใช้เครื่องมือนี้ คนตรวจบิลกับคนถือคีย์ก็ควรคุยกัน ผมแนะนำให้เริ่มจากถามว่าองค์กรเคยนำคีย์ของผู้ให้บริการใดไปเชื่อม Console บ้าง แล้วใช้รายการนั้นตรวจบัญชีทีละแห่ง แนวทางนี้ต่อยอดจากคำเตือนที่ให้เปลี่ยนคีย์ผ่านหน้าจัดการของผู้ให้บริการแต่ละรายและตรวจการใช้งาน ไม่ใช่ตรวจเฉพาะสถานะใน OpenCode (Cyber Security News)
สำหรับนักเรียน ผู้ปกครอง หรือพนักงานที่ใช้แอปแชต AI ทั่วไป ข่าวนี้ยังไม่ได้บอกว่าทุกบัญชีของผู้ให้บริการที่ถูกเอ่ยชื่อได้รับผลกระทบ บริษัทจำกัดขอบเขตไว้ที่ผู้ใช้ Console บางส่วนที่เชื่อมบริการภายนอก จึงไม่ควรตีความชื่อ OpenAI, Anthropic หรือ Google ในข่าวว่าเป็นการประกาศว่าบัญชีของทุกคนถูกเจาะ (ประกาศ OpenCode บน X)
ธุรกิจในไทยที่ใช้รูปแบบนี้ก็ควรเช็กตามขอบเขตเดียวกัน แต่แหล่งข้อมูลที่ให้มายังไม่มีจำนวนผู้ได้รับผลกระทบในไทย และไม่มีข้อมูลพอจะระบุว่าองค์กรไทยแห่งใดเกี่ยวข้อง จำนวนบัญชีจริงที่อยู่เบื้องหลังสัดส่วน 1.4% ก็ยังไม่เปิดเผยด้วย (Cyber Security News)
ทำงานยังไง
ปกติแอปที่มีคีย์จะใช้รหัสนั้นเรียกบริการ AI ของบัญชีที่เชื่อมไว้ หากบุคคลอื่นได้คีย์ไป เขาอาจใช้บริการโดยให้เจ้าของบัญชีเป็นผู้รับค่าใช้จ่ายได้ จึงเข้าใจได้ว่าทำไมคำแนะนำเร่งด่วนจึงเป็นการเพิกถอนคีย์เก่าแล้วออกคีย์ใหม่ ไม่ใช่แค่รอดูประกาศจากตัวเครื่องมือ (Notebookcheck)
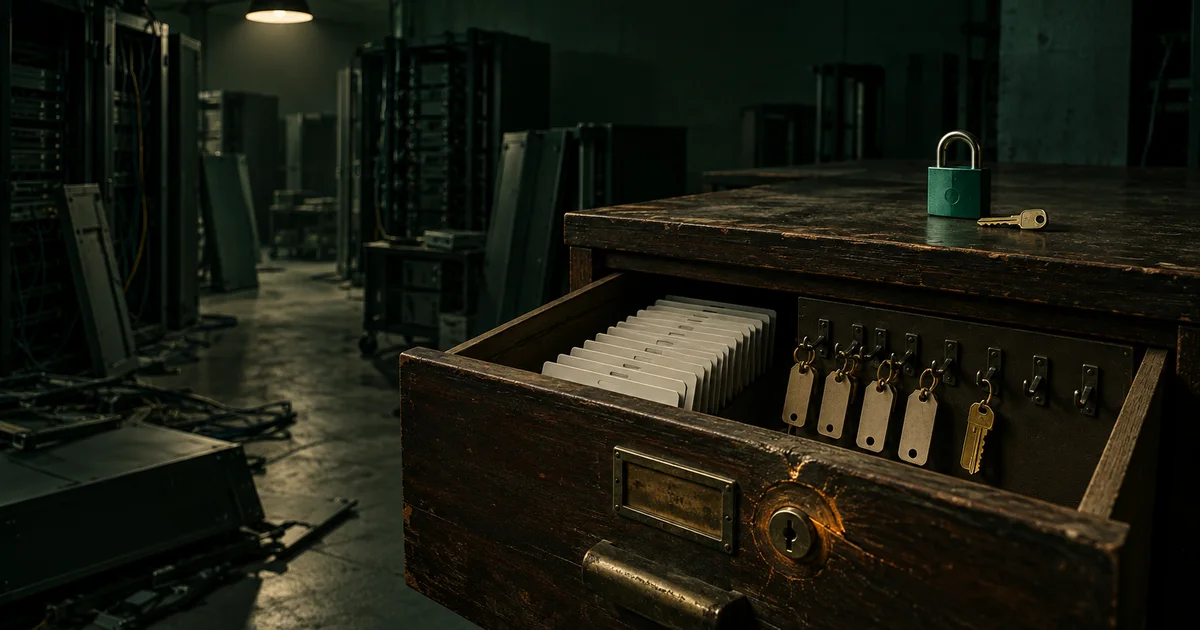
ลองนึกถึงการฝากบัตรเติมเงินหรือบัตรเครดิตหลายใบไว้ในลิ้นชักออฟฟิศเก่าที่กำลังจะรื้อ แล้วมีคนงัดลิ้นชัก การรวบของไว้ที่เดียวทำให้หยิบใช้สะดวก แต่เมื่อเกิดปัญหาก็ต้องตามระงับกับเจ้าของบัตรแต่ละใบ ภาพนี้ช่วยอธิบายความเสี่ยงของการฝากคีย์หลายผู้ให้บริการไว้ใน Console ได้ ส่วนเหตุจริงต้องคงคำว่า “อาจถูกเปิดเผย” ตามอีเมลในภาพ เพราะยังไม่ได้ยืนยันว่าคีย์ทุกอันถูกนำออกไปหรือถูกใช้ (On The Wire)
อีกคำที่ต้องแยกให้ชัดคือ distillation หมายถึงการเก็บคำตอบจากโมเดล AI หนึ่งเพื่อนำไปฝึกอีกโมเดลให้เรียนรู้จากคำตอบนั้น Notebookcheck อธิบายความหมายนี้ไว้ แต่ OpenCode ยังไม่อธิบายว่ากิจกรรมดังกล่าวเชื่อมกับการเข้าถึงระบบและคีย์ที่อาจเปิดเผยอย่างไร (Notebookcheck, Cyber Security News)
พูดให้ตรงคือ เรามีคำเรียกเหตุจากบริษัท มีรายละเอียดระบบเก่าจากภาพอีเมล และมีคำร้องเรียนเรื่องค่าใช้จ่ายจากผู้ใช้ แต่ยังไม่มีรายงานทางเทคนิคที่เชื่อมทั้งหมดเข้าด้วยกันอย่างครบถ้วน จึงยังสรุปไม่ได้ว่าคีย์ใดถูกใช้เพื่อเก็บคำตอบไปฝึกโมเดลจริง หรือใครเป็นผู้ลงมือ (Cyber Security News)
จุดหักมุม: ตัวเลขเล็กไม่ได้บอกขนาดบิลของแต่ละคน
สัดส่วน 1.4% มีฐานเป็นผู้ใช้ Console ไม่ใช่ผู้ใช้ OpenCode ทั้งหมด และบริษัทยังไม่เปิดเผยจำนวนบัญชีที่แทนด้วยเปอร์เซ็นต์นี้ การนำจำนวนผู้ใช้เครื่องมือทั้งหมดมาคูณจึงให้คำตอบที่ไม่มีหลักฐานรองรับ (Cyber Security News)
อีกด้านหนึ่งคือสถานะบริการใช้งานได้กับความปลอดภัยของคีย์เป็นคนละประเด็น On The Wire ระบุว่าเมื่อเช็กวันที่ 18 ตุลาคม หน้าสถานะ OpenCode ไม่มีรายการเหตุเจาะระบบ แต่หน้านั้นติดตามการตอบสนองของบริการ ผู้เขียนข่าวจึงมองว่าการไม่มีรายการดังกล่าวบอกเรื่องเหตุนี้ได้น้อย เราไม่ควรใช้หน้าเขียวเป็นเหตุให้ข้ามการตรวจคีย์ที่ได้รับคำเตือน (On The Wire)
ส่วนคนที่ใช้เครื่องมือบนเครื่องตัวเองอย่างเดียวควรอ่านขอบเขตอย่างระวัง Beam อธิบายว่าคีย์ในเหตุนี้ถูกเก็บในพื้นที่ทำงาน Console ของผู้ให้บริการ แต่ก็ระบุด้วยว่ายังไม่ทราบว่าคีย์ที่เก็บเฉพาะในเครื่องเกี่ยวข้องหรือไม่ จึงไม่ควรขยายเป็นคำรับรองว่าคีย์ในเครื่องทุกกรณีปลอดภัยแน่นอน หรือเหมารวมว่าการใช้ OpenCode ทุกแบบมีคีย์รั่ว (Beam)
เรื่องเงิน / ผลกระทบ
Notebookcheck รายงานคำบอกเล่าของผู้ใช้ว่าเกิดยอด Anthropic 400 ดอลลาร์สหรัฐ และอีกรายกล่าวว่าค่าใช้งาน Google อยู่ที่ประมาณ 200 ยูโร พร้อมโครงการถูกระงับ ตัวเลขและผลกระทบเหล่านี้เป็น รายงานจากผู้ใช้ที่ยังไม่ได้ยืนยันอิสระ ไม่ใช่ยอดความเสียหายที่ OpenCode รับรอง (Notebookcheck, On The Wire)
The Latent ยังรวบรวมคำบอกเล่าเรื่องยอดใช้บริการและบัญชีถูกระงับ แต่ระบุว่าไม่สามารถตรวจสอบรายงานเหล่านั้นอย่างอิสระได้ และ OpenCode ยังไม่เปิดเผยขนาดความเสียหายรวมหรือแผนคืนเงิน ดังนั้นตอนนี้ยังตอบไม่ได้ว่าค่าใช้จ่ายที่ผู้ใช้โต้แย้งจะได้รับการชดเชยอย่างไร (The Latent)
สำหรับคนจ่ายเงิน ผมแนะนำให้มองการตรวจบิลเป็นงานคู่กับการเปลี่ยนคีย์ เพราะการออกคีย์ใหม่ไม่ได้เป็นหลักฐานว่ายอดก่อนหน้านั้นถูกต้อง คำแนะนำของ Beam คือไล่ดูตั้งแต่วันที่ 16 หรือ 17 ตุลาคม ตรวจยอดพุ่ง รุ่นโมเดลที่ไม่คุ้น และเวลาที่ไม่ตรงกับการทำงานของตัวเอง โดยสิ่งผิดปกติเหล่านี้เป็นเหตุให้สอบทานต่อ ไม่ใช่ข้อพิสูจน์ว่าทุกยอดเกี่ยวกับเหตุครั้งนี้ (Beam)
วงเงินกับการแจ้งเตือนก็มีหน้าที่ต่างกัน แนวทางทั่วไปที่ On The Wire อธิบายคือวงเงินช่วยจำกัดต้นทุนเมื่อคนอื่นใช้คีย์ ส่วนการแจ้งเตือนช่วยให้เห็นการใช้งานผิดคาดเร็วขึ้น ควรตรวจว่าบัญชีที่ใช้อยู่ตั้งค่าอะไรได้บ้าง ไม่ควรเดาจากการที่อีกผู้ให้บริการมีตัวเลือกคล้ายกัน (On The Wire)
ข้อมูลที่ยังไม่ชัด และจุดที่แหล่งข่าวพูดไม่ตรงกัน
ระดับความมั่นใจเรื่องคีย์รั่วต่างกันในถ้อยคำข่าว The Latent เปิดเรื่องด้วยภาษาว่าเหตุทำให้คีย์ถูกเปิดเผย ขณะที่ภาพอีเมลใช้คำว่าอาจถูกเปิดเผย และ On The Wire ย้ำว่ายังยืนยันภาพอีเมลแบบคำต่อคำไม่ได้ บทความนี้จึงยึดถ้อยคำระมัดระวังว่า “อาจถูกเปิดเผย” โดยแยกจากข้อเท็จจริงที่บริษัทประกาศว่ามีเหตุความปลอดภัย (The Latent, On The Wire)
วันเกิดเหตุกับเวลาประกาศไม่ควรรวมเป็นวันเดียวกันโดยอัตโนมัติ The Latent ระบุว่าเกิดช่วงดึกวันศุกร์ที่ 16 ตุลาคม ส่วนข้อความบริษัทบอกเพียงว่าเกิด “เมื่อคืน” ในประกาศวันที่ 17 ตุลาคมตามแหล่งข่าว เวลาประกาศที่มีเขตเวลาระบุชัดแปลงเป็นไทยได้ว่าเป็นต้นวันอาทิตย์ที่ 18 ตุลาคม แต่ยังไม่มีเวลาเกิดเหตุพร้อมเขตเวลาที่ใช้ยืนยันวันและชั่วโมงในไทยได้แน่นอน (The Latent, On The Wire)
คำแนะนำเรื่องไม่มีอีเมลมีสองระดับ บริษัทบอกว่าคนที่ไม่ได้รับอีเมลไม่ได้รับผลกระทบ ส่วน Beam เสนอว่าคนที่เคยวางคีย์ใน Console แม้ไม่มีอีเมลก็อาจเลือกเปลี่ยนเพื่อความรอบคอบได้ ข้อหลังเป็นคำแนะนำลดความเสี่ยง ไม่ใช่ข้อมูลยืนยันว่าบริษัทแจ้งผู้ได้รับผลกระทบไม่ครบ (ประกาศ OpenCode บน X, Beam)
สิ่งที่ยังไม่ทราบรวมถึงช่องทางเข้าระบบ ระยะเวลาที่เข้าถึง จำนวนคีย์ วิธีเก็บรักษาคีย์ ความเชื่อมโยงกับ distillation และยอดเสียหายที่ยืนยันแล้ว แหล่งข้อมูลยังไม่มีรายละเอียดพอให้ชี้กลุ่มผู้โจมตีหรือประกาศว่ามีแพตช์เฉพาะเหตุนี้แก้ครบแล้ว (Cyber Security News, Beam)
แล้วเราควรทำอะไร
คนที่เคยใช้ OpenCode Console กับคีย์ของตัวเอง
- ตรวจอีเมลแจ้งเหตุและทบทวนว่าเคยเชื่อมผู้ให้บริการรายใดไว้ บริษัทใช้การแจ้งทางอีเมลเป็นเกณฑ์บอกผู้ได้รับผลกระทบ หากไม่พบอีเมลแต่ยังไม่แน่ใจประวัติการฝากคีย์ คุณอาจเลือกเปลี่ยนคีย์เพื่อความรอบคอบตามคำแนะนำทั่วไป โดยไม่สรุปว่าตัวเองเป็นผู้เสียหายแล้ว (ประกาศ OpenCode บน X, On The Wire)
- เข้าหน้าจัดการบัญชีของผู้ให้บริการแต่ละรายโดยตรง ไม่กดลิงก์จากอีเมลแจ้งเหตุ เพราะข้อความเตือนลักษณะนี้อาจถูกใช้ล่อให้เข้าหน้าปลอมเพื่อขโมยข้อมูลได้ จากนั้นเพิกถอนคีย์ที่เกี่ยวข้องและออกคีย์ใหม่ตามคำแนะนำที่เผยแพร่ (On The Wire)
- นำคีย์ใหม่ไปอัปเดตแอปที่ใช้คีย์เดิม ตรวจว่างานกลับมาใช้งานได้ และตรวจว่าคีย์เก่าใช้ไม่ได้แล้ว คำว่าเปลี่ยนคีย์จึงต้องทำทั้งฝั่งผู้ให้บริการและฝั่งแอปที่พึ่งคีย์นั้น (Beam)
- ตรวจการใช้งานและบิลตั้งแต่วันที่ 16–17 ตุลาคม มองหายอดหรือช่วงเวลาผิดปกติ พร้อมตั้งวงเงินและการแจ้งเตือนตามที่ผู้ให้บริการรองรับ เก็บรายการที่สงสัยไว้สอบทานกับผู้ดูแลบัญชี แทนการเหมารวมว่ายอดทั้งหมดเป็นการใช้โดยผู้อื่น (Beam)
ทีมไอทีและเจ้าของธุรกิจที่มีหลายแอปใช้คีย์ร่วมกัน
- ทำรายการแอปและ CI ซึ่งหมายถึงระบบที่รันงานสร้างหรือตรวจโปรแกรมอัตโนมัติ ว่าที่ใดใช้คีย์ที่ต้องเปลี่ยนบ้าง จากนั้นอัปเดตให้ครบ เพราะคำแนะนำรับมือครอบคลุมเครื่องมือและงานอัตโนมัติที่ใช้คีย์เดิมด้วย (Beam)
- แยกคีย์ตามโครงการและกำหนดวงเงินเท่าที่รองรับ แนวทางที่ Beam เสนอมีเป้าหมายให้ปัญหาจากคีย์หนึ่งกระทบวงแคบลง ผมแนะนำให้ระบุคนรับผิดชอบแต่ละบัญชีไว้ด้วย เพื่อให้การตรวจบิลและการเปลี่ยนคีย์มีคนตามจนจบ (Beam)
- ตรวจรายการผู้ให้บริการที่เชื่อม Console และเอารายที่ไม่ได้ใช้ออกตามคำแนะนำของ Beam แล้วทบทวนการใช้งานก่อนและหลังเปลี่ยนคีย์ร่วมกับคนดูแลค่าใช้จ่าย การเปลี่ยนคีย์ครบกับการอธิบายยอดผิดปกติได้เป็นงานที่ควรติดตามคู่กัน (Beam)
ทุกคนที่ใช้เครื่องมือ AI ซึ่งขอให้ใส่คีย์ส่วนตัว
- ใช้หลักให้สิทธิ์เท่าที่จำเป็น ผมหมายถึงเลือกขอบเขตการใช้และวงเงินให้เหมาะกับงาน หากผู้ให้บริการมีตัวเลือกนั้น และพิจารณาแยกคีย์ตามเครื่องมือ เพื่อให้ย้อนตรวจและเพิกถอนเฉพาะส่วนได้ง่ายขึ้น แนวทางนี้ต่อยอดจากข้อเสนอเรื่องแยกคีย์และจำกัดค่าใช้จ่ายของ Beam (Beam)
- ก่อนเชื่อมบริการใหม่ ตรวจให้เข้าใจว่าคีย์เก็บอยู่กับใคร ผมแนะนำให้จดรายชื่อเครื่องมือที่เคยรับคีย์ไว้ เพราะประเด็นของข่าวนี้คือความสะดวกในการรวมผู้ให้บริการหลายราย แลกกับความเสี่ยงเมื่อบริการที่ถือคีย์เกิดเหตุขึ้น (On The Wire)
ผมมองว่า…
ผมมองว่า นี่คือบทเรียนเรื่องสิทธิ์ใช้เงินของบัญชี AI และย่อหน้านี้เป็นความเห็นของผม: งานเร่งด่วนไม่ใช่การเถียงชื่อการโจมตี แต่คือการลดโอกาสที่คีย์เดิมจะถูกใช้ต่อ พร้อมตรวจว่ามีรายการใดต้องสอบทาน เพราะสิ่งที่แหล่งข่าวแนะนำให้ลงมือทำได้แล้วคือเพิกถอน ออกคีย์ใหม่ อัปเดตแอป และตรวจยอด แม้ความเชื่อมโยงกับ distillation ยังไม่ชัด (Cyber Security News)
ผมยังคิดว่าตัวเลขเปอร์เซ็นต์ควรอ่านคู่กับขอบเขตที่บริษัทระบุเสมอ เราควรระวังพอให้คนที่เคยฝากคีย์ไปตรวจบัญชี แต่ก็ต้องไม่ทำให้ผู้ใช้ OpenCode ทั้งหมดเข้าใจว่าตนได้รับผลกระทบแล้ว เมื่อบริษัทพูดถึงเฉพาะ Console บางส่วน ความแม่นของถ้อยคำช่วยให้คนลงมือถูกจุดครับ (ประกาศ OpenCode บน X)
ปิดท้าย: สิ่งที่ต้องจับตา
สิ่งที่ควรรอดูคือคำชี้แจงทางเทคนิคที่บอกขอบเขตคีย์และบัญชีได้ละเอียดขึ้น หลักฐานเชื่อมกับการเก็บคำตอบไปฝึกโมเดล และคำตอบเรื่องค่าใช้จ่ายหรือการชดเชย ซึ่งข้อมูลที่ให้มายังไม่มีข้อสรุปเหล่านี้ครบ ส่วนการรับมือไม่จำเป็นต้องรอรายงานสุดท้าย ผู้ที่ได้รับแจ้งมีคำแนะนำเปลี่ยนคีย์และตรวจการใช้งานอยู่แล้ว (Cyber Security News, The Latent)
Recap
- จำขอบเขตให้ตรง: บริษัทระบุผู้ใช้ Console 1.4% ซึ่งเป็นบางส่วนที่เชื่อมผู้ให้บริการภายนอก (OpenCode)
- ตรวจอีเมลแจ้งเหตุ โดยบริษัทบอกว่าคนที่ไม่ได้รับอีเมลไม่ได้รับผลกระทบ (OpenCode)
- เข้าหน้าจัดการผู้ให้บริการโดยตรง แล้วเพิกถอนและออกคีย์ใหม่ที่เกี่ยวข้อง (On The Wire)
- อัปเดตคีย์ในแอปและงานอัตโนมัติ พร้อมตรวจว่าคีย์เดิมใช้ไม่ได้ (Beam)
- ตรวจบิลและการใช้งานตั้งแต่วันที่ 16–17 ตุลาคม หาเหตุผิดปกติที่ต้องสอบทาน (Beam)
- ตั้งวงเงินและการแจ้งเตือนตามที่รองรับ พร้อมพิจารณาแยกคีย์ตามโครงการ (Beam)
- แยกรายงานยอดเสียหายของผู้ใช้ที่ยังไม่ยืนยันออกจากตัวเลขที่บริษัทรับรอง (The Latent)
- ติดตามคำชี้แจงเพิ่มเติม เพราะความเชื่อมโยงกับ distillation และยอดเสียหายรวมยังไม่ชัด (Cyber Security News)